Sicherheitslücke php2shell: Hinweise zum Update
Kritische Sicherheitslücken in PHP: Die „php2shell“-Lücke ermöglicht eine Remote Code Execution, bei der Angreifer ohne Anmeldung Schadcode auf Servern ausführen.
Hinweise zum Update und alternativen Schuztmaßnahmen in diesem Beitrag.

Aktuell gibt es zwei kritische Sicherheitslücken in PHP (CVE-2026-109618 und CVE-2026-109619), die unter dem Namen „php2shell“ bekannt sind.
Angreifer können diese Lücken nutzen, um aus der Ferne Schadcode auf Servern auszuführen (Remote Code Execution).
Ein Fix steht über die neu veröffentlichten PHP Versionen 8.5.12, 8.4.27, 8.3.36 und 8.2.35 bereit.
Laravel Forge zeitweise nicht erreichbar
Laravel Forge war zwischen 15:00 und 17:00 Uhr aufgrund des hohen Nutzerandrangs kaum erreichbar.
Es bestehen folgende manuelle bzw. alternative Schutzmaßnahmen:
Nutzen Sie CloudFlare WAF, da diese bereits einen Schutz gegen php2shell bietet.
Nehmen Sie betroffene Systeme vorübergehend offline.
Nutzen Sie die PHP-Binary die via https://www.php.net/downloads.php bereitgestellt wird
Wichtiger Hinweis für Linux-Nutzer
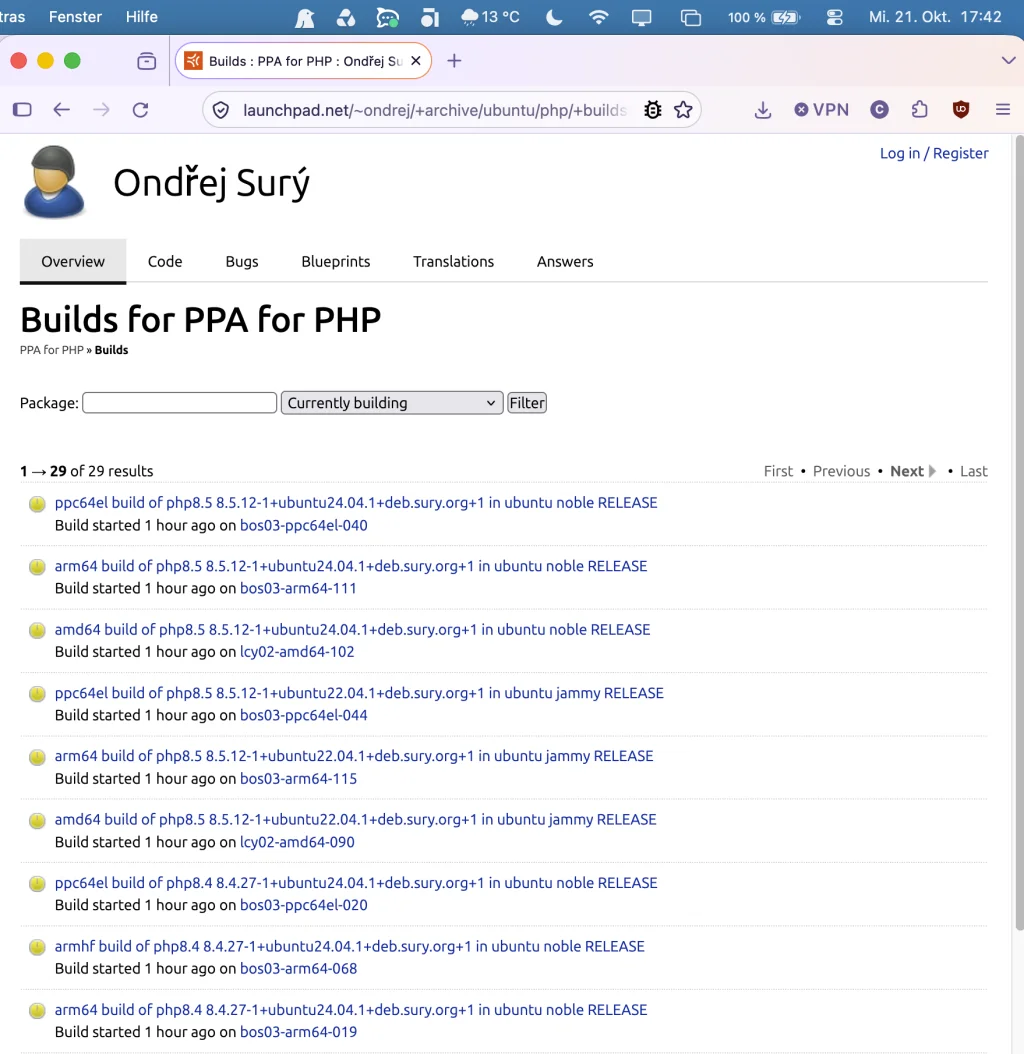
Zum aktuellen Zeitpunkt (21.10.26, 17:40 Uhr) sind die aktualisierten PHP-Pakete (PPAs) noch im Aufbau.
Ein einfaches Systemupdate via apt funktioniert deshalb momentan noch nicht, da die Updates noch nicht bereitstehen.
So prüfen Sie, ob Sie bereits die aktualisierte PHP Version erhalten
# aktuelle PHP Version anzeigen
php -v

# aktuelle OS Version anzeigen
lsb_release -a

# Update
apt update

# zeigt Status und Verfügbarkeit in der Paketverwaltung an
apt policy php8.5Language:shell
Ubuntu Server aktualisieren um php2shell zu fixen
Auf einigen Maschinen werden die neu ausgerollten PHP Versionen nicht direkt geladen.
Um die aktuellen Paketquellen abzurufen, führen Sie folgende Schritte auf Ihrem Ubuntu Server durch. Dieser Tipp wurde von Reddit User Aytewun gepostet.
Entfernen Sie die alten Paketquellen-Listen
sudo rm -f /etc/apt/sources.list.d/ondrej-ubuntu-php-*.listLanguage:shellInstallieren Sie die aktuellen Paketquellen
curl -fsSL https://packages.sury.org/php/README.txt | bashLanguage:htmlNun können Sie via apt update die gefixte PHP Version beziehen
sudo apt updateLanguage:htmlPrüfen Sie die PHP Version
php -vLanguage:htmlCloudflares WAF schützt vor php2shell
Die Cloudflare Web Application Firewall (WAF) fungiert als Schutzschild zwischen Ihrer Website und dem Internet.
Im Fall der php2shell-Sicherheitslücke kontrolliert die WAF die eingehenden Requests und ausgehenden Responses Ihres Servers und agiert als Reverse-Proxy.
Sobald die WAF einen versuchten Angriff oder den unbefugten Abfluss von Daten erkennt, blockiert sie die Verbindung.
Damit wird der Angriff gestoppt, noch bevor er erfolgreich abgeschlossen werden kann. Dies schützt Ihre Systeme effektiv, selbst wenn das PHP-Update noch nicht installiert wurde, und verschafft Ihnen die nötige Zeit für die technische Behebung des Software-Fehlers.
Quellen und weitere Infos
https://www.php.net/archive/2026.php
https://blog.cloudflare.com/php-vulnerabilities-waf-protection/
https://ubuntu.com/security/notices/USN-8948-1
https://launchpad.net/~ondrej/+archive/ubuntu/php/+builds?build_state=building
https://github.com/php/php-src/security/advisories/GHSA-w8hw-w9fx-j79w
https://laravel.com/forge/docs/knowledge-base/php-security-release-october-2026
https://laravel.com/blog/php-critical-vulnerability-response-updates
https://www.reddit.com/r/PHP/comments/1xbno6r/comment/pi0mpvo
Keine Treffer Ein Treffer
Zu viele Suchanfragen in kurzer Zeit. Die Suche ist gerade nicht erreichbar.
Bitte warten Sie einen Moment, dann geht es weiter. Bitte versuchen Sie es in einem Moment noch einmal.
Keine Treffer für „“
Versuchen Sie einen anderen Begriff oder schreiben Sie uns direkt.
Kontaktformular